报告摘要
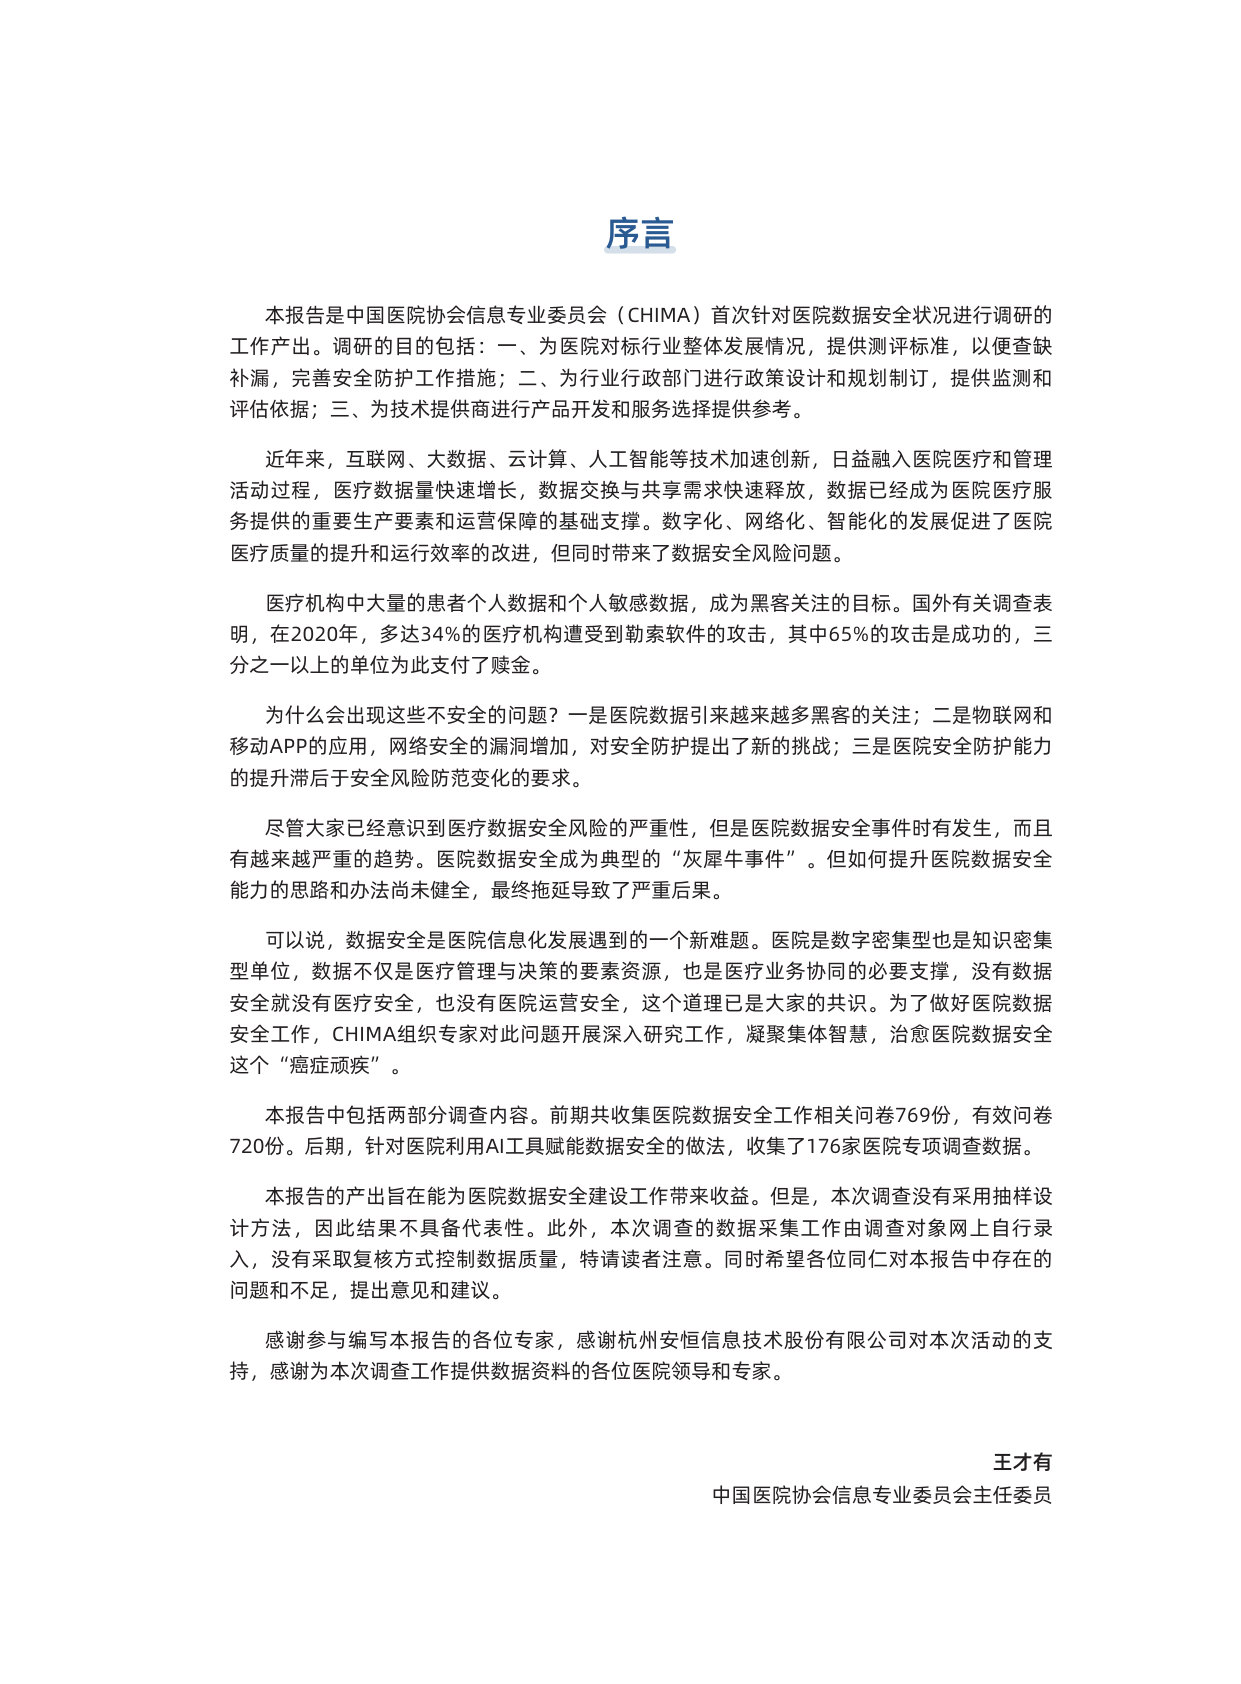
本报告是中国医院协会信息专业委员会(CHIMA)首次针对医院数据安全状况进行调研的工作产出。调研的目的包括:
一、为医院对标行业整体发展情况,提供测评标准,以便查缺补漏,完善安全防护工作措施;
二、为行业行政部门进行政策设计和规划制订,提供监测和评估依据;
三、为技术提供商进行产品开发和服务选择提供参考。
近年来,互联网、大数据、云计算、人工智能等技术加速创新,日益融入医院医疗和管理活动过程,医疗数据量快速增长,数据交换与共享需求快速释放,数据已经成为医院医疗服务提供的重要生产要素和运营保障的基础支撑。数字化、网络化、智能化的发展促进了医院医疗质量的提升和运行效率的改进,但同时带来了数据安全风险问题。
尽管大家已经意识到医疗数据安全风险的严重性,但是医院数据安全事件时有发生,而且有越来越严重的趋势。医院数据安全成为典型的“灰犀牛事件”。但如何提升医院数据安全能力的思路和办法尚未健全,最终拖延导致了严重后果。
报告前五页预览
本文来自知之小站
报告已上传百度网盘群,限时10元即可加入
(如无法加入或其他事宜可联系zzxz_88@163.com)